Arc’ta bir token güvenliği nasıl kontrol edilir ve raporun bir kısmı neden Unknown olarak çıkar
Bir grupta sana Arc’taki bir token’ın adresini atıyorlar ve soru kendi kendine geliyor: girersem, çıkabilecek miyim? Contract’ı explorer’da elle okumak sorunun bir kısmını yanıtlıyor ama bytecode’da neye bakacağını bilmen ve otuz saniyede eleyeceğin bir token için epey sabrın olması gerekiyor.
Arc’ta bir token güvenliğini nasıl kontrol edeceğini öğrenmek çok kolay: rug checker, ilk analiz adımını senin yerine otomatik olarak yapıyor. Contract adresini yapıştırıyorsun ve scanner sana ownership, bytecode ve yayınlanmış liquidity hakkında okuyabildiği her şeyi geri döndürüyor. Tamamen ücretsiz, wallet bağlamana gerek yok ve Arc üzerindeki her token ile çalışıyor.
Ayrıca token’ının güven testlerini geçmesini sağlamak için de sana rehber olabilir çünkü belki de insanlar satın almıyor; alarm zillerini çaldıran bir şey yapmış olabilirsin ve fark etmemişsindir. Girişi daha fazla uzatmadan sana doğrudan Arc’ta bir token nasıl analiz edilir göstereceğim.
Arc’ta bir token güvenliği adım adım nasıl kontrol edilir
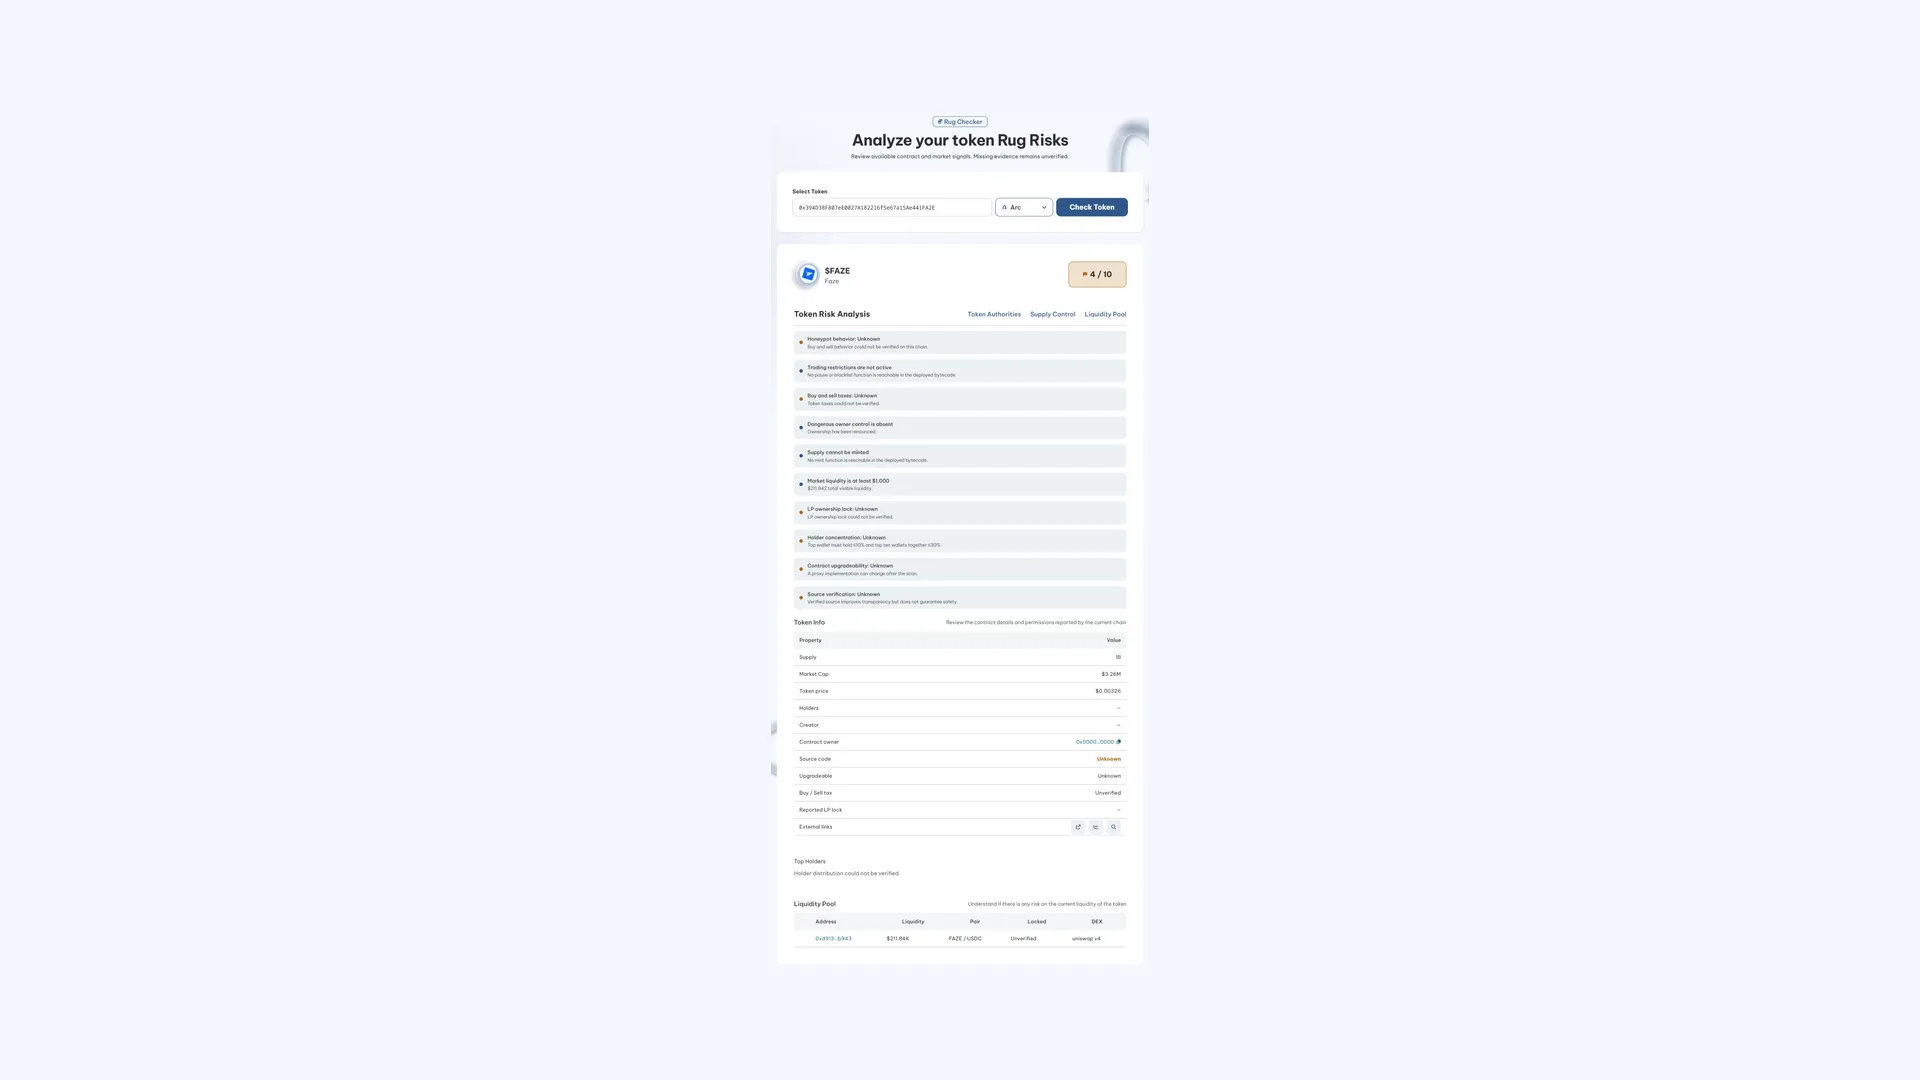
Arc için Smithii Rug Checker salt okunurdur: hiçbir şey imzalamaz, izin istemez ve bir wallet bağlamana gerek duymaz, dolayısıyla herhangi bir contract’ı hızlı ve basitçe analiz edebilirsin. Bu, oluşturulmuş bir raporla ekran görüntüsü:
İşlemin tamamı iki kısa adımdan ibaret:
- Analiz etmek istediğin contract adresini arama alanına yapıştır. Hemen altında, keşif modundaysan işine yarayacak en hareketli tokenlere hızlı erişim linkleri çıkıyor.
- “Check Token” butonuna bas ve contract ile market verilerini okuması için birkaç saniye bekle.
Ve hepsi bu. Şimdi rug check aracımızın sunduğu analiz özetini görebilirsin: supply ve likidite kontrolü, dikkat edilmesi gereken kritik noktalar ve risk faktörleri. Aynı şekilde token hakkında bilgi de göreceksin: market cap değeri, oluşturan kişi (varsa) ve top holderlar.
Raporun bir kısmı neden Unknown olarak çıkıyor
Rapor oluştuğu anda Unknown olarak işaretlenmiş birkaç satır göreceksin ve bu, aracın bir hatası değil. Token scanner’ları, honeypot tespiti için alım-satım simülasyonu yapan harici sağlayıcılara dayanıyor ve bu sağlayıcılar ağın yeniliği nedeniyle Arc’ı henüz desteklemiyor.
Bu noktada iki yaklaşım var. Biri, boşluğu geçer notla doldurup raporu eksiksiz göstermek. Diğeri, o verinin mevcut olmadığını açıkça kabul etmek. Bu araç ikincisini seçiyor, dolayısıyla çalıştırılamayan hiçbir kontrol başarılı geçmiş gibi gösterilmiyor. rug checker’ı kullanırken şunları göreceksin:
- Honeypot davranışı, yani contract’ın alıma izin verip satışı bloke edip etmediği.
- Alım ve satım vergileri: hem yüzde oranı hem de sahibinin bunu sonradan yükseltme ihtimali.
- Holderlar arasındaki yoğunlaşma: tek bir wallet ya da bir avuç wallet birlikte likiditeyi silip süpürebilecek kadar büyük bir supply payı biriktiriyor mu, işte bunu ölçüyor.
Puanı yanlış okumadan nasıl yorumlamalısın
Raporun üstünde on üzerinden bir puan göreceksin ve bu ağda en çok yanlış yorumlanan veri de tam olarak bu. Çalıştırılamayan kontroller puana yansımadığı için, vasat bir not tehlikeli bir contract’tan değil, veri eksikliğinden kaynaklanıyor olabilir.
Ekran görüntüsündeki örnek bunu iyi anlatıyor. Bu token’da ownership renounce edilmiş, mint fonksiyonu kalmamış, pause veya blacklist özelliği yok ve USDC karşısındaki pair’inde görünür likidite mevcut. Bunların hepsi olumlu sinyal. Buna rağmen puan orta seviyede kalıyor, çünkü on kontrolden beşi tamamlanamamış.
İşte bu yüzden köşedeki sayı sadece bir yönlendirme, o kadar. Asıl belirleyici, satır satır okumak: hangisi yeşil çıkmış, hangisi kırmızı ve kaçı cevapsız kalmış. İki kırmızı alarmı ve sekiz başarılı kontrolü olan bir token, altı kutucuğu Unknown olan birinden çok daha kötü haber, skor tersini söylese bile.
Bu araçla çok hızlı şekilde detaylı bir analiz elde etsen de, tek başına mutlak bir kriter değil. Bir token’ın gerçek olduğundan ve scam olmadığından emin olmanın en iyi yolu; arkasındaki insanları ve supply’ın bir kısmını elinde tutan wallet’ların pozisyonlarını derinlemesine araştırmak.
Doğrudan on-chain doğrulanan sinyaller neler
Scanner’ın gerçekten okuduğu veriler, aracısız biçimde deploy edilmiş contract’tan ve yayınlanmış marketten çıkıyor. Şunlar:
- Owner ayrıcalıkları. Ownership hâlâ, alıcılar girdikten sonra trading’i durdurabilecek, wallet’ları bloklayabilecek ya da transfer kurallarını değiştirebilecek birinin elindeyse, işaretli çıkar. Ownership renounce edilmişse de aynı şekilde.
- Transfer kısıtlamaları: bytecode’un içinde çağrılabilir bir pause veya blacklist fonksiyonu olup olmadığı aranıyor.
- Ek supply basma yetkisi: deploy edilmiş kodda hâlâ erişilebilir bir mint fonksiyonu kalıp kalmadığının kontrolü.
- Market likiditesi: görünür toplam rakam ve altına inildiğinde pair’in fiyatı yerle bir etmeden çıkışa imkân vermeyecek kadar ince sayılacağı alt eşik.
- Contract’ın güncellenebilirliği, çünkü bir proxy yarın bugün okuduğun koddan tamamen farklı bir koda işaret edebilir.
Daha aşağıda contract kartı bağlamı tamamlıyor: supply, market cap, fiyat, owner adresi, kaynak kodun verify edilip edilmediği ve deklare edilmiş bir liquidity lock var mı. Ve pair tablosuyla kapanıyor: pool adresi, ne kadar likidite topladığı, hangi tokene karşı işlem gördüğü ve hangi decentralized exchange’de yaşadığı burada görünüyor.
Arc’taki token için kendi başına neleri analiz etmen gerekiyor
Otomatik kapsam bu ağa da gelene kadar boşlukları kapatmanın makul yolları şunlar.
Supply yoğunlaşması için, Arc explorer sana contract’ı inceleme ve hangi adreslerin ne kadar biriktirdiğini görme imkânı veriyor. Manuel bir iş ama ilk on pozisyona bakmak birkaç dakikanı alır ve asıl önemli soruyu cevaplar: tek bir wallet canı istediğinde pair’i çökertebilir mi.
Honeypot ve vergiler için ampirik kontrol, minik bir miktarda alım yapıp hemen satmaya çalışmak. Satış gerçekleşmezse ya da beklemediğin bir kayıpla gerçekleşirse, scanner’ın sana söyleyemediği şeyi çok az parayla öğrenmiş olursun. Ve kaynak kod verify olarak görünüyorsa, transfer fonksiyonunu okumak iki soruyu birden çözer.
Ayrıca şunu hatırlamakta fayda var: hiçbir scanner bir token’ın güvenli olduğunu garanti etmez, ne burada ne de tam kapsamlı bir ağda. Kusursuz bir contract; projeyi bırakan ya da hiç kilitlemediği bir pozisyondan likiditeyi çeken bir ekiple pekâlâ bir arada bulunabilir.
SSS
Arc’ta rug check yapmak ne kadar tutuyor?
Sıfır. Analiz ücretsiz ve sadece okuma modunda çalışıyor, o yüzden istediğin kadar kontratla tekrar edebilirsin. Ortada bir işlem de yok, yani çalıştırırken gas harcamıyorsun.
Bir token analiz etmek için wallet bağlamak şart mı?
Hayır. Kontrat adresini yapıştırman yeterli. wallet bağlamayınca hiçbir approval vermiyor, hiçbir şey imzalamıyorsun; şüphelendiğin bir token üzerinde araştırma yaparken alman gereken tam da bu önlem zaten.
Sonucun Unknown çıkması token güvenli demek mi?
Hayır, o kanıtın mevcut olmadığı anlamına geliyor. Tool, Arc’ta çalıştıramadığı kontrolleri iyi kabul etmek yerine böyle işaretliyor ve bunların her biri hâlâ işlem yapmadan önce ayrıca doğrulaman gereken bir risk olarak duruyor.
Bana ait olmayan bir token analiz edebilir miyim?
Evet, aracın normal kullanımı zaten bu. Okuduğu her şey deploy edilmiş kontratın ve piyasanın kamuya açık verilerinden ibaret, o yüzden proje ile herhangi bir bağa ya da kimseden izin almaya gerek yok.
Kendi token launch etmeden önce kontrol için işe yarar mı?
Evet ve edinilmesi tavsiye edilen bir alışkanlık. Kontratını tarayıcıdan geçirmek, sen almadan önce araştıran herkesin göreceklerini birebir sana da gösteriyor. Arc token creator kullandıysan ve ownership’i çoktan bıraktıysan, orada net biçimde yansımış oluyor.
Sonuç
Arc’ın rug check’i iki şeyi çok iyi yapıyor: aktif yetkileri olan kontratları saniyeler içinde eliyor ve neyi doğrulayamadığını sana açık açık söylüyor. İkincisi en az birincisi kadar değerli, çünkü eksiksizmiş gibi davranan bir rapor, hiç rapor olmamasından daha tehlikelidir.
Bunu son karar değil, ilk elek olarak kullan. Kırmızıya düşenleri ele, Unknown çıkanları kendi başına araştır ve paranı yalnızca her iki testi de geçenlere ayır. Ağ olgunlaştıkça ve tam kapsam geldikçe, o ikinci grup kendiliğinden küçülecek zaten.
Smithii’de içerik üreticisi ve SEO katkıcısı. Sistem mühendisliği öğrencisi, crypto ve teknoloji meraklısı.