Comment vérifier la sécurité d’un token sur Arc et pourquoi une partie du rapport ressort en Unknown
On te balance l’adresse d’un token Arc dans un groupe et la question tombe toute seule : si j’entre, est-ce que je pourrai sortir ? Lire le contract à la main dans l’explorer répond à une partie, mais il faut savoir quoi chercher dans le bytecode et pas mal de patience pour un token que tu vas peut-être écarter en trente secondes.
Savoir comment vérifier la sécurité d’un token sur Arc est rapide : le rug checker automatise cette première étape d’analyse. Tu colles l’adresse du contrat et le scanner te renvoie tout ce qu’il peut lire sur la propriété, le bytecode et la liquidité publiée. C’est gratuit, ça marche sans connecter wallet et ça fonctionne pour n’importe quel token sur Arc.
Ça peut aussi te servir de guide pour faire passer les tests de confiance à ton token, parce qu’il se peut que les gens n’achètent pas simplement parce que tu as fait quelque chose qui déclenche les alarmes de tout le monde sans que tu t’en sois rendu compte. Sans traîner davantage, je te montre directement comment analyser un token sur Arc.
Comment vérifier la sécurité d’un token sur Arc étape par étape
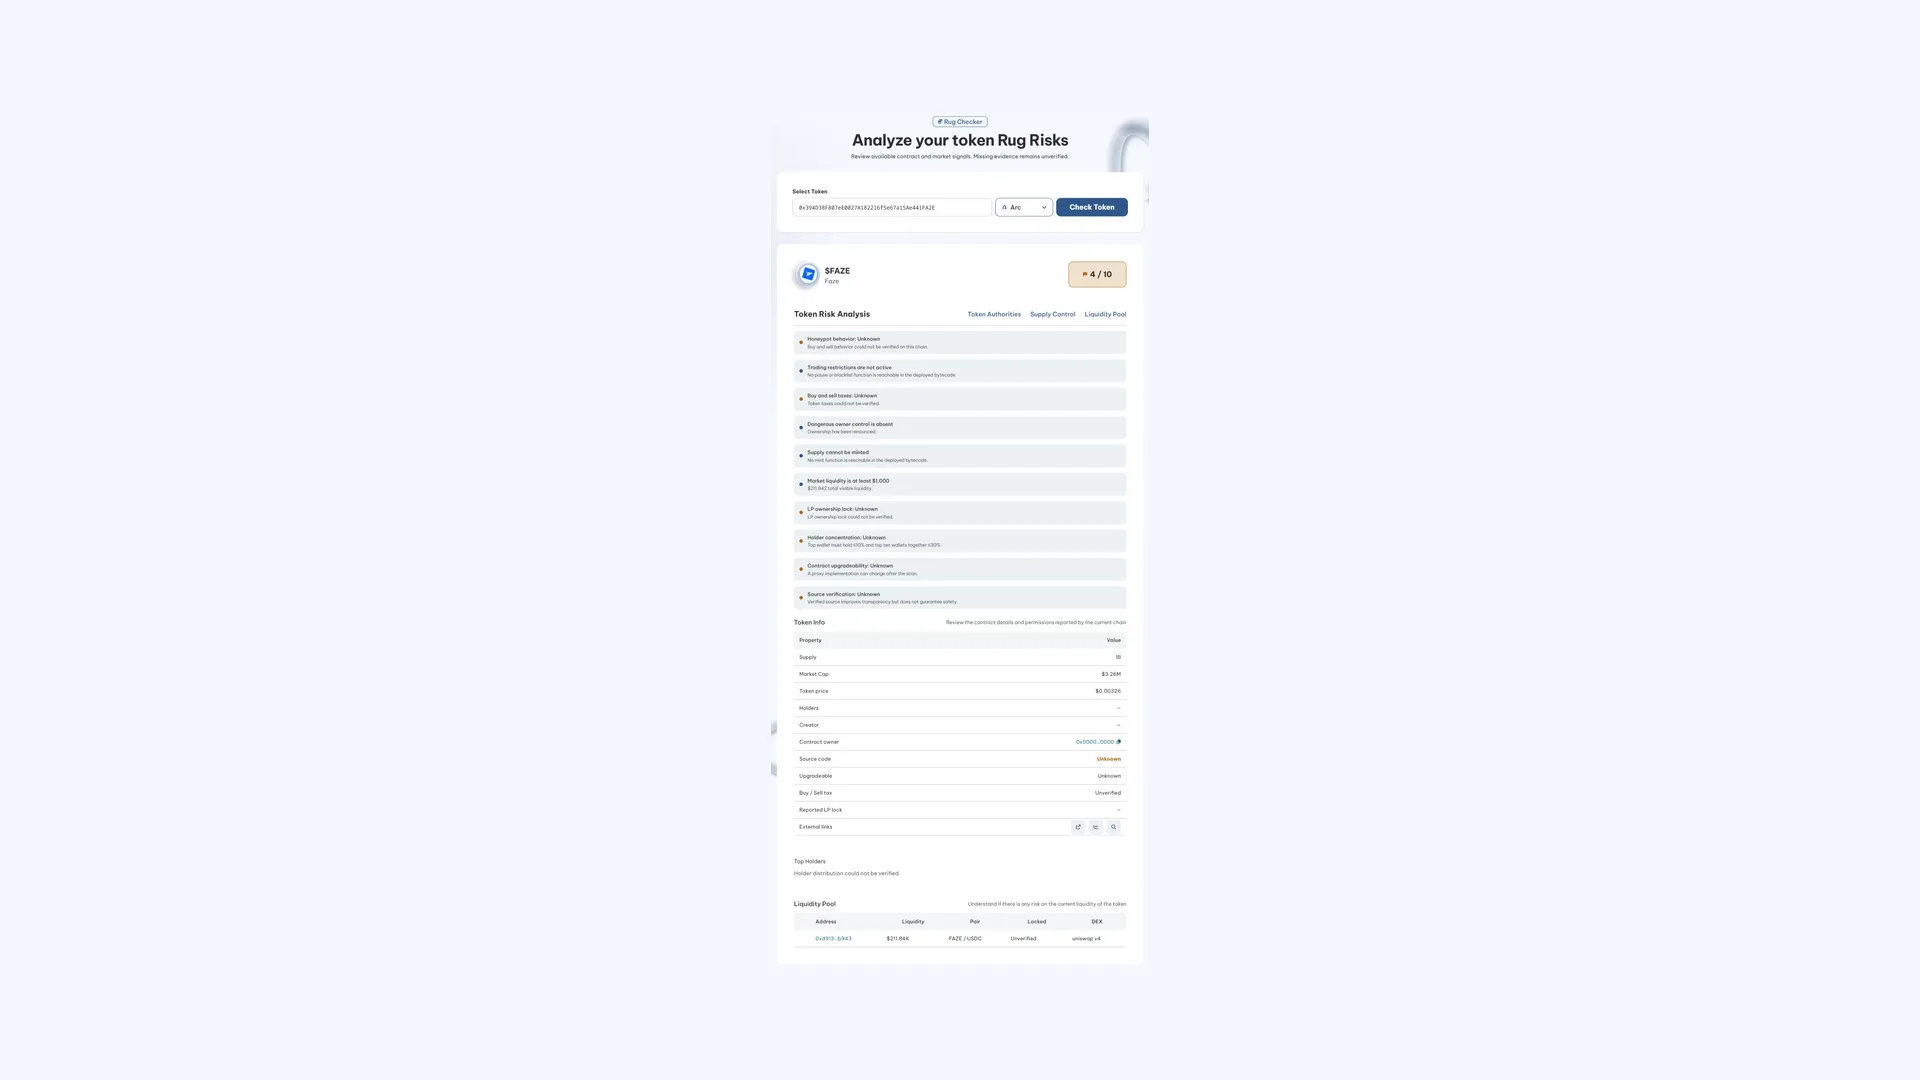
Le Rug Checker de Smithii pour Arc est en lecture seule : il ne signe rien, ne demande aucune permission et n’a pas besoin que tu connectes un wallet, donc tu peux analyser n’importe quel contract rapidement et simplement. Voici l’écran avec un rapport déjà généré :
La procédure complète tient en deux étapes rapides :
- Colle l’adresse du contrat que tu veux analyser dans le champ de recherche. Juste en dessous, tu trouveras des raccourcis vers les tokens les plus actifs si tu es en mode exploration.
- Clique sur « Check Token » et laisse quelques secondes à l’outil pour lire les données du contrat et du marché.
Et voilà. Tu peux maintenant consulter le résumé d’analyse fourni par notre rug check : contrôle du supply ou de la liquidity, points clés à surveiller et facteurs de risque. Tu verras aussi les infos du token comme son market cap, l’identité du créateur (s’il y en a un) et les top holders.
Pourquoi une partie du rapport s’affiche en Unknown
Dès que le rapport se génère, tu verras plusieurs lignes marquées Unknown, et ce n’est pas un bug de l’outil. Les scanners de tokens s’appuient sur des prestataires externes qui simulent des achats et des ventes pour détecter les honeypots, et ces prestataires ne couvrent pas encore Arc vu que le réseau est très récent.
Face à ça, il y a deux options. Soit combler le vide avec un feu vert automatique pour que le rapport paraisse complet. Soit reconnaître que la donnée n’est pas disponible. L’outil choisit la seconde, donc aucune vérification qui n’a pas pu tourner n’est présentée comme validée. Voici ce que tu pourras voir en utilisant le rug checker :
- Le comportement honeypot, c’est-à-dire si le contrat autorise l’achat mais bloque la vente.
- Les taxes d’achat et de vente, à la fois leur pourcentage et la possibilité que le propriétaire les remonte ensuite.
- La concentration entre holders, qui mesure si une wallet ou une poignée d’entre elles cumulent une part du supply capable de saccager la liquidity.
Comment lire le score sans se planter
En haut du rapport, il y a un score sur dix, et c’est justement la donnée la plus mal interprétée sur ce réseau. Comme les vérifications qui ne peuvent pas s’exécuter ne comptent pas, une note moyenne peut simplement traduire un manque de données et pas un contrat dangereux.
L’exemple de la capture le montre bien. Ce token a la propriété renoncée, ne conserve pas de fonction de mint, n’embarque ni pause ni blacklist et affiche une liquidity visible sur sa paire face à USDC. Autant de signaux favorables. Pourtant, le score reste au milieu du tableau, parce que cinq des dix vérifications n’ont pas pu aboutir.
C’est pour ça que le chiffre dans le coin sert d’indication et rien de plus. Ce qui tranche, c’est la lecture ligne par ligne : quelles cases sont vertes, quelles cases sont rouges et combien sont restées sans réponse. Un token avec deux alertes rouges et huit vérifications OK est une bien pire nouvelle qu’un autre avec six cases en Unknown, même si le score dit le contraire.
Même si tu obtiens une analyse détaillée très rapidement avec cet outil, il faut reconnaître que ce n’est pas un critère absolu. La meilleure façon de t’assurer qu’un token est authentique et pas un scam, c’est d’enquêter à fond sur les personnes derrière le projet et sur les positions des wallets qui détiennent une partie du supply.
Quels signaux sont vérifiés directement on-chain
Ce que le scanner lit vraiment sort directement du contrat déployé et du marché publié, sans intermédiaire. Ce sont ces éléments :
- Les privilèges du propriétaire. Si la propriété reste entre les mains de quelqu’un qui peut suspendre le trading, bloquer des wallets ou modifier les règles de transfert après l’arrivée des acheteurs, c’est signalé. Si la propriété a été renoncée, c’est signalé aussi.
- Les restrictions de transfert, en cherchant dans le bytecode s’il existe une fonction de pause ou de blacklist qu’on peut invoquer.
- La capacité d’émettre du supply supplémentaire, c’est-à-dire vérifier s’il reste une fonction de mint accessible dans le code déployé.
- La liquidity du marché, avec le montant total visible et le seuil minimal en dessous duquel la paire est trop fine pour sortir sans exploser le prix.
- Le caractère upgradeable du contrat, parce qu’un proxy peut demain pointer vers un code différent de celui que tu lis aujourd’hui.
Plus bas, la fiche du contrat ajoute le contexte : supply, market cap, prix, adresse du propriétaire, si le code source est vérifié et si un verrouillage de liquidity est déclaré. Elle se termine avec le tableau de la paire, où tu vois l’adresse de la pool, la liquidity qu’elle rassemble, contre quoi elle cote et sur quel DEX elle vit.
Ce que tu dois analyser toi-même sur le token d’Arc
Voici les moyens raisonnables de combler les trous en attendant que la couverture automatique arrive sur le réseau.
Pour la concentration du supply, l’explorer d’Arc te laisse inspecter le contrat et voir quelles adresses cumulent quelle part. C’est du travail manuel, mais regarder les dix premières positions prend deux minutes et répond à la question la plus importante : est-ce qu’une seule wallet peut plomber la paire quand ça lui chante.
Pour le honeypot et les taxes, la vérification empirique consiste à acheter un montant minimal et à essayer de le revendre dans la foulée. Si la vente ne passe pas, ou si elle passe avec une perte que tu n’attendais pas, tu viens de découvrir pour très peu d’argent ce que le scanner ne pouvait pas te dire. Et si le code source apparaît comme vérifié, lire la fonction de transfert dissipe les deux doutes d’un coup.
Il faut aussi garder en tête qu’aucun scanner ne garantit qu’un token est safe, ni ici ni sur un réseau avec une couverture complète. Un contrat impeccable reste compatible avec une équipe qui abandonne le projet ou qui retire la liquidity depuis une position qu’elle n’a jamais verrouillée.
FAQ
Combien coûte un rug check sur Arc ?
Rien. L’analyse est gratuite et en lecture seule, donc tu peux la relancer sur autant de contrats que tu veux. Il n’y a aucune transaction en jeu, ce qui veut dire zéro gas consommé à l’exécution.
Faut-il connecter sa wallet pour analyser un token ?
Non. Il suffit de coller l’adresse du contrat. En ne connectant pas wallet, tu ne donnes aucune approbation et ne signes rien, ce qui est précisément la précaution à prendre quand tu enquêtes sur un token suspect.
Un résultat Unknown veut-il dire que le token est sûr ?
Non, ça veut dire que cette preuve n’est pas disponible. L’outil marque de cette façon les vérifications qu’il ne peut pas exécuter sur Arc, au lieu de les valider par défaut, et chacune reste un risque que tu dois vérifier à part avant de trader.
Puis-je analyser un token qui n’est pas le mien ?
Oui, et c’est même l’usage habituel de l’outil. Tout ce qu’il lit, ce sont des données publiques du contrat déployé et du marché, donc aucune relation avec le projet ni permission n’est requise.
Est-ce utile pour vérifier mon propre token avant le launch ?
Oui, et c’est même une bonne habitude à prendre. Faire passer ton contrat par le scanner te montre exactement ce que verra n’importe qui fait ses recherches avant d’acheter. Si tu as utilisé le créateur de tokens sur Arc et déjà renoncé à l’ownership, ça apparaît directement.
Conclusion
Le rug check d’Arc fait bien deux choses : il élimine en quelques secondes les contrats avec des privilèges actifs et il te dit noir sur blanc ce qu’il n’a pas pu vérifier. Le second point vaut autant que le premier, parce qu’un rapport qui fait semblant d’être complet est plus dangereux que pas de rapport du tout.
Utilise-le comme premier filtre, pas comme verdict. Écarte ce qui ressort en rouge, creuse par toi-même ce qui ressort en Unknown et garde ton argent pour ce qui passe les deux tests. Au fur et à mesure que le réseau mûrira et que la couverture deviendra complète, ce second groupe se réduira tout seul.
Créateur de contenu et contributeur SEO chez Smithii. Étudiant en ingénierie des systèmes et passionné de crypto et tech.